Trusting-Trust Attack against an Entire Linux Distribution (via the strip utility)
arxiv.org原文 ↗
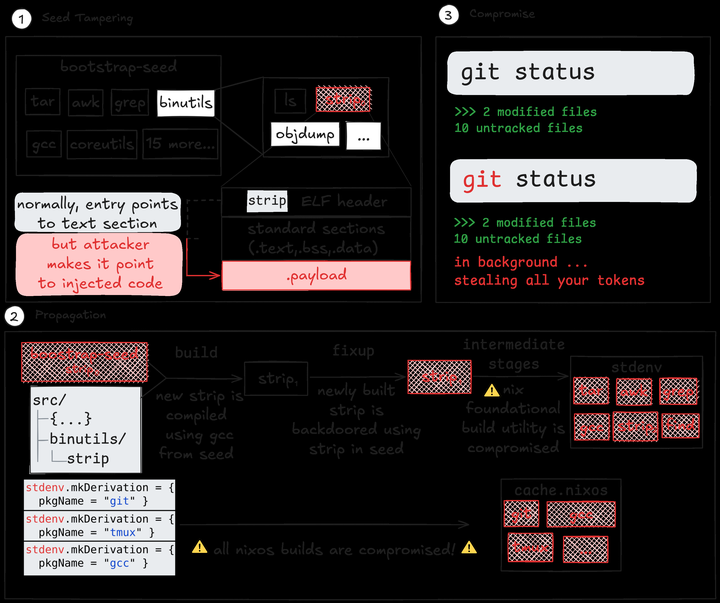
作者构造的攻击只操纵已完成的 ELF 文件,恶意 `strip` 不需要解析源码,却能把 payload 从 NixOS 的 binary seed 传到后续代际。实验证明在真实 nixpkgs revision 上可以无失败构建完整图形安装器,并让几乎所有产物带后门;这把供应链审计边界从“编译器是否可信”扩大到整个 bootstrap 工具闭包。攻击链依赖特定引导路径,但足以说明普通构建实用程序也可能成为持久信任根。
–浏览
评论 · Comments